零件没坏却爆炸?系统涌现失控
在化工装置炸毁或联锁停机之后,传统的调查惯性往往是调取 DCS 趋势图和设备检修台账:若仪表曲线平稳、继电器未击穿、传感器均在校验期内,管理层便极易将矛头指向内操人员监盘走神。这种将“零件无损”等同于“生产安全”的思维,是现代工业界流毒极广的技术误区。复杂系统的风险,从来不是依靠堆砌耐磨抗压的硬件就能消除的;机械还原论将巨型装置拆解为阀门与电路板,以为提高单个部件的平均无故障时间便能高枕无忧,完全脱离了复杂工程的物理现实。
麻省理工学院航空航天与系统工程教授南希·莱文森(Nancy Leveson)在《构建更安全的世界》中,详尽解剖了英国某间歇式化工厂反应釜的惨烈案例:自控计算机负责注催化剂并调节冷却水阀门,设计规程硬性规定“遇任何工艺故障所有调节阀必须原位锁死并报警”。事发当日齿轮箱润滑油位探头报出真实的低油位信号,软件忠实执行了指令,将所有阀门锁死在当前开度。当时催化剂阀门刚刚开启注料,而冷却水调节阀尚处于极小的初始开度;软件为了执行故障保位,硬生生阻断了冷却水的开启,釜内剧烈放热超压导致安全阀瞬间喷爆。代码无任何语法 Bug,传感器无损坏,各部件合规运转的合力却直接酿成事故。
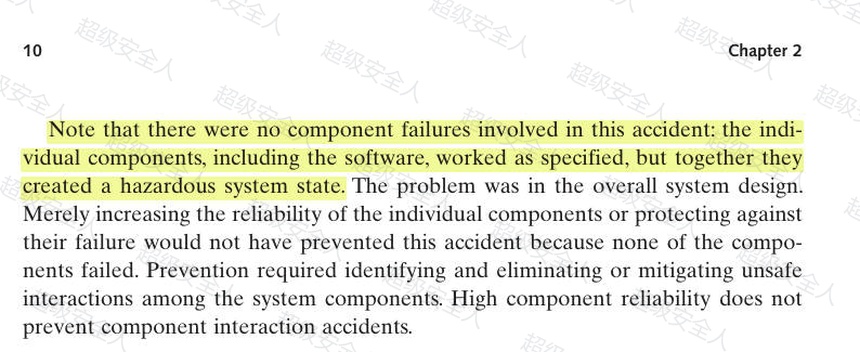
在现代控制论与系统论视角下,安全根本不是零部件可靠性的算术相加,而是必须由顶层控制回路自上而下施加的高阶涌现属性(Emergent Property)。当年火星极地着陆器冲向地表,着陆支架伸展时产生的机械震动完全符合工程设计预期,传感器电平亦无损坏;但在全机系统协同层面上,该震动信号却被软件直接误判为触地着陆,导致反推发动机在数十米高空瞬间停机,整台探测器垂直砸成废铁。只要工艺顶层没有封死恶性状态的交叠边界,系统内各元件即便百分之百可靠运转,也能在特定瞬态工况下将整套装置推入死局。
人在多回路强耦合的瞬态变化面前,感官带宽与大脑计算力天然存在生理上限,绝不可能肉身推演所有交叉死锁。当硬件和代码都在机械地执行出厂设定,却在顶层碰出一个致命的未知工况时,任何工人的神经反射都跑不赢化学反应的放热闪爆速度。拿一线工人的肉体反应给失职的架构设计背锅,既不讲科学,更违背工程伦理。系统事故的本质并非单点故障,而是未受约束的组件交互在特定环境中突破了系统安全包络线。
彻底消除“零件全对却现场炸裂”的系统暗疾,企业必须采用 STAMP(系统理论事故模型与过程)重构自控架构的物理边界:其一,建立状态互斥顶层硬联锁矩阵,废除单体设备自行闭环的局部逻辑,冷却水实际流量未达吸热门槛时,进料控制阀在电气与气路上实施强制闭锁;其二,推进软件交互完备性校验,对全厂 PLC 代码开展工况边界压力穷测,剔除脱离物理环境假设的偷懒指令;其三,在控制器与受控设备间部署位移与状态双向校准回路,未获物理位置真值确认的电平变化严禁作为下游放行条件。